Cybersecurity als Fachframework
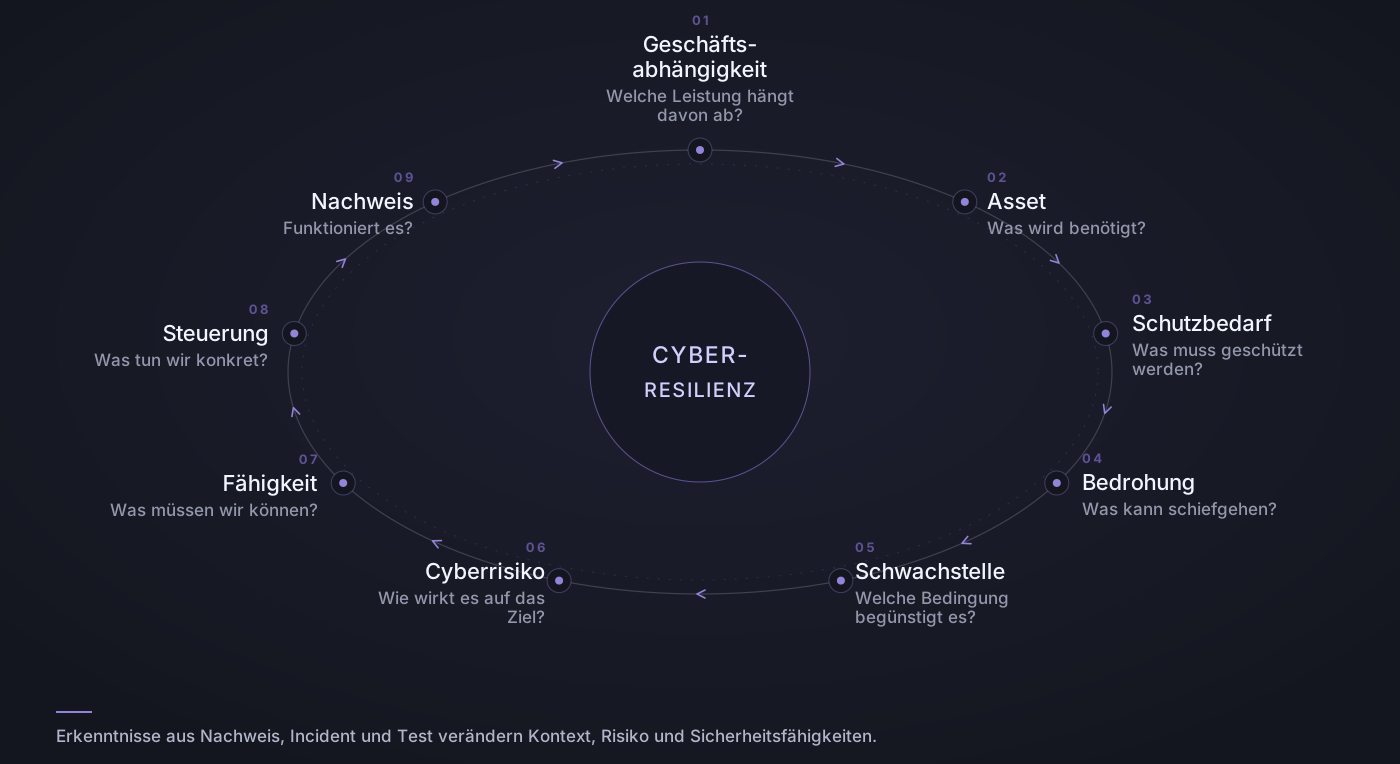
Hier ist die Asset-zentrierte Logik richtig aufgehoben: Geschäftsabhängigkeit → Assets → Schutzbedarf → Bedrohungen → Schwachstellen → Cyberrisiko → Security Capabilities → Controls → Nachweise.
Stellt sich heraus, dass der Dienstleisterausfall durch Ransomware verursacht wurde, beginnt die Cybersecurity-Analyse mit betroffenen Assets, Angriffspfad und Wiederherstellungsfähigkeit.
Gesamten Fall ansehen →Von der Geschäftsabhängigkeit zur Security-Fähigkeit
Identitäten
Identitäten, Authentisierung, Privilegien.
CYBERSECURITYAngriffsfläche
Exponierte Angriffsflächen und Pfade.
CYBERSECURITYErkennung
Erkennen und bewerten.
CYBERSECURITYIncident & Wiederherstellung
Reagieren und wiederherstellen.
CYBERSECURITYSchwachstellen
Schwachstellen und Bedingungen.
CYBERSECURITYNetzwerk
Kommunikations- und Segmentierungsrisiken.
CYBERSECURITYAnwendungen
Anwendungs- und Entwicklungsrisiken.
CYBERSECURITYDaten
Daten schützen und Nutzung steuern.
Cybersecurity liefert Fachsicht zurück in den GRC-Core
Threats, Vulnerabilities und technische Feststellungen bleiben nicht als Security-Daten liegen. Sie werden mit Objectives, Risks, Decisions, Controls, Nachweisen und Maßnahmen verbunden und dadurch für Governance, Risk, Compliance und Assurance nutzbar.