Das Control-Modell
Controls sind weder Capabilities noch Verfahren, Technologien oder Nachweise. Das Modell trennt diese Ebenen, damit Steuerung und Wirksamkeit prüfbar bleiben.
Die Organisation muss Wiederherstellung beherrschen. Einzelne Controls, Verfahren und Technologien realisieren diese Fähigkeit.
Gesamten Fall ansehen →Fünf Ebenen, fünf unterschiedliche Fragen
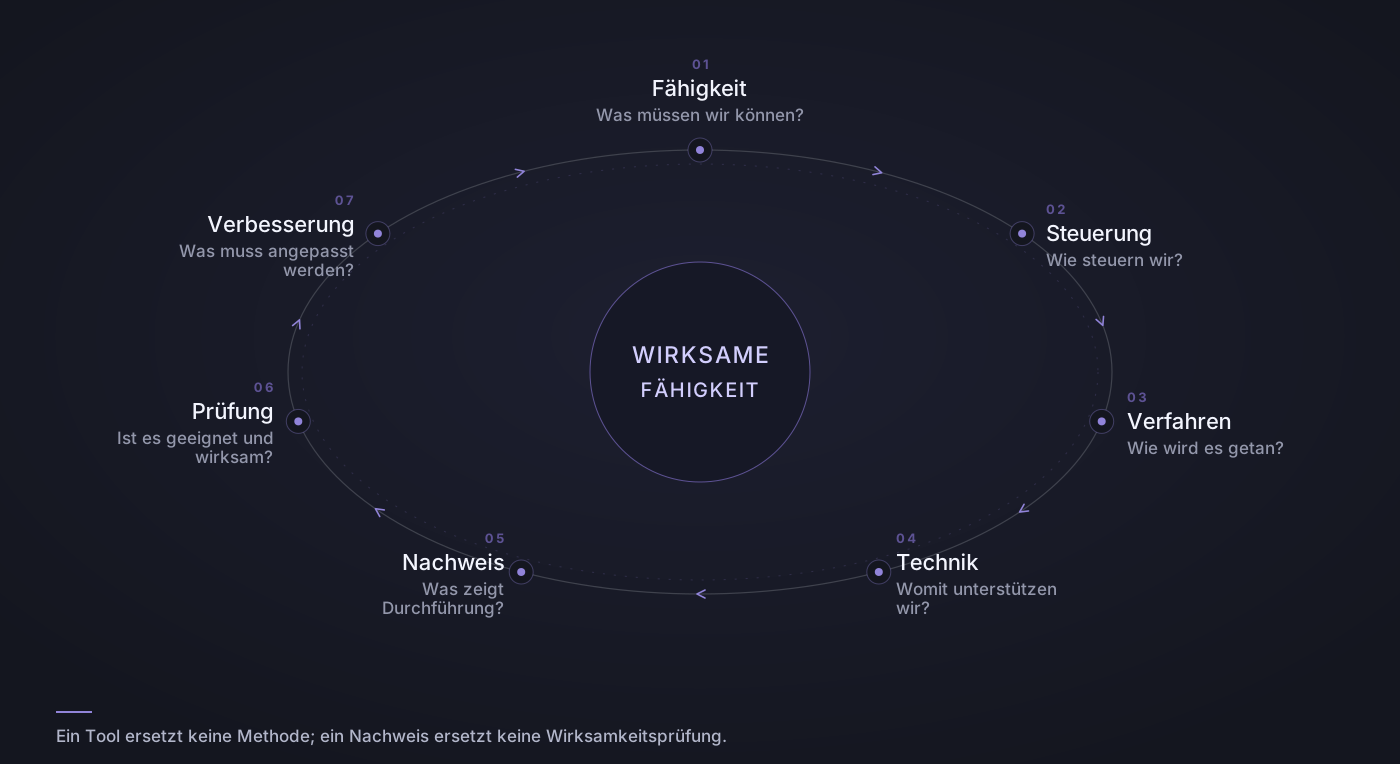
Beispiel: Daten und Services innerhalb festgelegter Ziele wiederherstellen.
Beispiel: Wiederherstellung wird regelmäßig gegen das festgelegte Zeit-Ziel getestet.
Definierter Ablauf für Restore, Messung, Freigabe und Eskalation.
Backup-, Infrastruktur- oder Workflow-Technik. Ein Produkt ersetzt die Methode nicht.
Testprotokoll, Messwerte, Freigaben und dokumentierte Abweichungen.
Ein Control kann unterschiedliche Wirkungsarten haben
Fördern
Gewünschtes Verhalten wahrscheinlicher machen.
Verhindern
Unerwünschte Ereignisse oder Handlungen vermeiden.
Erkennen
Abweichungen oder Ereignisse rechtzeitig sichtbar machen.
Reagieren / korrigieren
Auswirkungen begrenzen und einen gewünschten Zustand wiederherstellen.